Sommaire
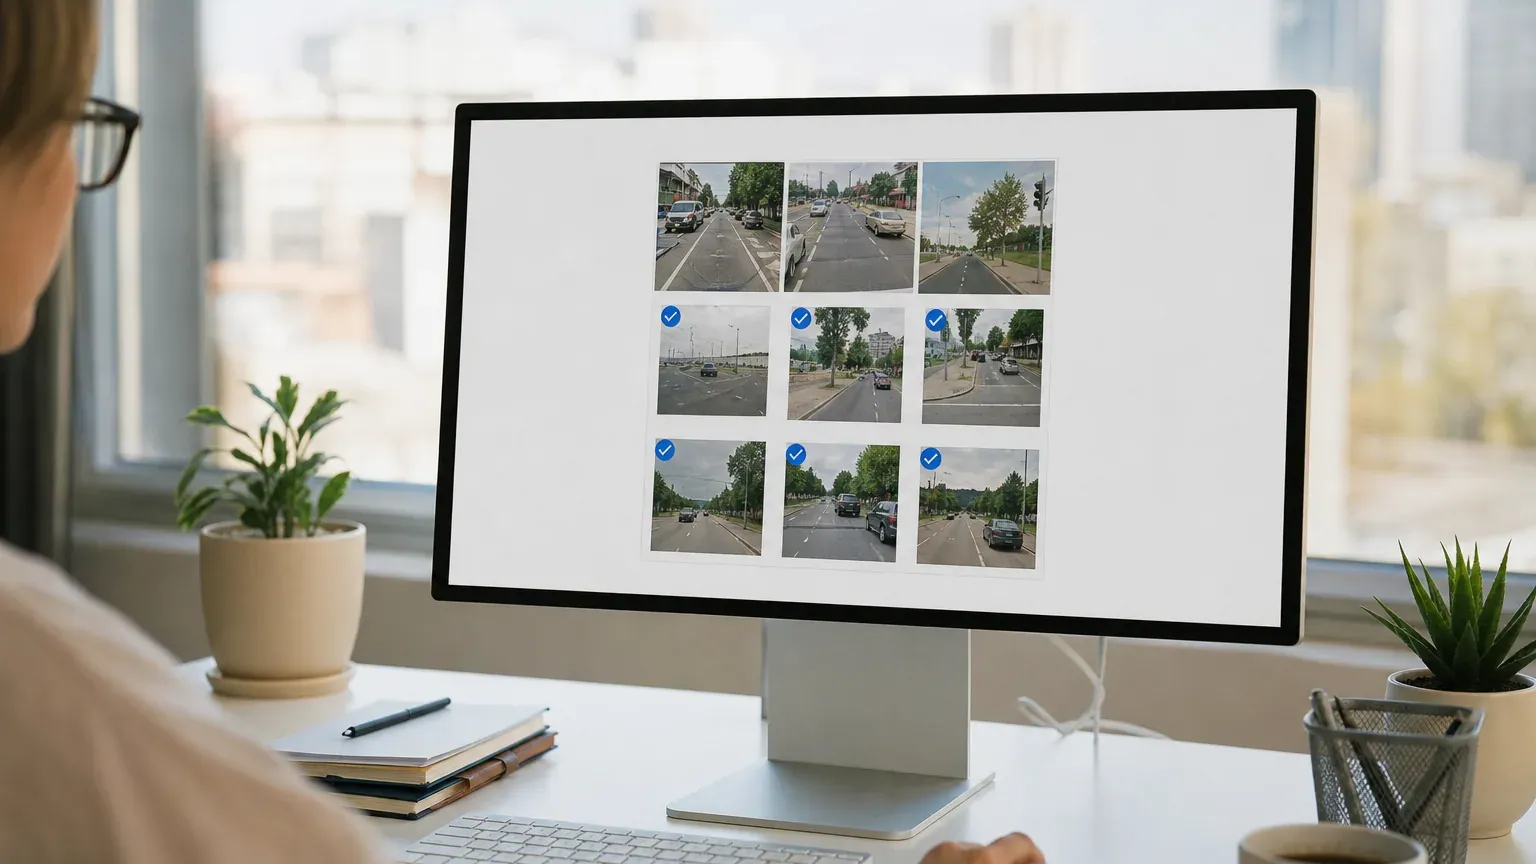
Cocher une case, sélectionner toutes les images contenant un feu tricolore, retaper une suite de lettres déformées : ces petites vérifications, devenues omniprésentes sur internet, agacent souvent autant qu’elles intriguent. Leur multiplication répond pourtant à une logique de sécurité bien précise, face à des robots de plus en plus sophistiqués.
À retenir : un CAPTCHA sert à distinguer un humain d’un programme automatisé, pas à ralentir l’utilisateur par principe.
Pourquoi ces vérifications existent
Les sites web font face en permanence à des programmes automatisés, appelés bots, capables d’effectuer des actions à très grande échelle et à grande vitesse : créer des milliers de faux comptes, tester automatiquement des combinaisons de mots de passe volés, remplir des formulaires de spam, ou encore acheter en quelques secondes des stocks limités (billets de concert, produits en édition limitée) avant qu’un humain n’ait le temps de réagir.
Le CAPTCHA, acronyme désignant un test destiné à différencier automatiquement un humain d’un ordinateur, vise précisément à bloquer ce type d’activité automatisée sans empêcher les utilisateurs réels d’accéder normalement au service.
Pourquoi ces vérifications se multiplient
- Les robots sont devenus plus sophistiqués. Certains programmes automatisés parviennent désormais à résoudre des CAPTCHA simples, ce qui pousse les sites à renforcer leurs méthodes de vérification.
- Les attaques à grande échelle se sont multipliées, notamment les tentatives de connexion massives utilisant des identifiants volés sur d’autres services.
- La valeur des ressources en ligne a augmenté : places de concert, produits limités, comptes utilisateurs valorisés, ce qui motive davantage de tentatives automatisées pour les capter en priorité.
- Les techniques de détection ont évolué, permettant des vérifications plus fines, parfois invisibles pour l’utilisateur.
À retenir : plus les robots deviennent capables de contourner les vérifications simples, plus les sites doivent complexifier leurs méthodes de détection.
Les différents types de vérification
| Type de CAPTCHA | Fonctionnement | Niveau de gêne pour l’utilisateur |
|---|---|---|
| Texte déformé à retaper | Reconnaissance de caractères difficile pour un programme automatisé | Modéré |
| Sélection d’images | Identification d’objets dans une grille de photos | Modéré à élevé |
| Case à cocher simple | Analyse du comportement de la souris avant le clic | Faible |
| Vérification invisible | Analyse du comportement de navigation en arrière-plan, sans action requise | Très faible ou nulle |
Les versions les plus récentes tendent vers une vérification quasiment invisible pour l’utilisateur humain, en analysant des signaux de comportement (rapidité de frappe, mouvements de souris, historique de navigation) plutôt qu’en imposant systématiquement une tâche manuelle.
Ce que cela signifie pour les utilisateurs
- Ces vérifications protègent aussi les utilisateurs, en limitant les tentatives de piratage de comptes et la création de faux profils qui nuisent à l’expérience globale d’un service.
- Un CAPTCHA fréquent sur un même appareil peut parfois indiquer une navigation jugée atypique (VPN, navigateur configuré de façon inhabituelle) plutôt qu’un problème réel.
- Aucun système n’est totalement infaillible : la vérification continue d’évoluer face à des robots eux-mêmes en constante adaptation.
Cette vigilance rejoint plus largement les enjeux de sécurité informatique du quotidien, comme ceux évoqués dans notre guide pour savoir si son ordinateur a été piraté : dans les deux cas, il s’agit de mécanismes destinés à limiter des accès ou usages non autorisés.
Les erreurs à éviter
- S’irriter systématiquement contre ces vérifications sans comprendre qu’elles protègent aussi contre le piratage et la fraude.
- Utiliser des outils qui automatisent artificiellement la navigation pour contourner ces protections, ce qui peut entraîner un blocage du compte concerné.
- Ignorer une multiplication inhabituelle de CAPTCHA sur un même appareil, qui peut parfois signaler une configuration de sécurité à vérifier.
En résumé
Les CAPTCHA se multiplient parce que les robots automatisés deviennent plus nombreux et plus sophistiqués, obligeant les sites à renforcer continuellement leurs méthodes de vérification pour protéger comptes, formulaires et stocks limités. Les versions les plus récentes tendent vers une détection quasi invisible, moins intrusive pour l’utilisateur humain. Pour d’autres décryptages autour du numérique au quotidien, la rubrique Geek propose d’autres articles.
Questions fréquentes
Pourquoi les sites demandent-ils de prouver qu'on n'est pas un robot ?
Pour empêcher des programmes automatisés (bots) de créer massivement de faux comptes, de spammer des formulaires, de tester des mots de passe volés ou d'acheter en masse des places ou produits limités.
Pourquoi les CAPTCHA sont-ils devenus plus fréquents ces dernières années ?
Parce que les robots automatisés sont devenus plus sophistiqués et plus nombreux, ce qui pousse les sites à renforcer leurs vérifications pour continuer à les distinguer efficacement des utilisateurs humains.
Un CAPTCHA garantit-il une protection totale contre les robots ?
Non, aucun système n'est infaillible : certains robots avancés parviennent à contourner certaines vérifications, ce qui pousse les concepteurs à faire évoluer régulièrement ces outils.
Pourquoi certains CAPTCHA sont-ils invisibles et ne demandent aucune action ?
Les versions les plus récentes analysent le comportement de navigation (mouvements de souris, rapidité de frappe) en arrière-plan pour détecter un robot sans interrompre l'utilisateur humain par une vérification manuelle.